








- 高等教育出版社
- 9787040218909
- 2
- 0045152268-4
- 16开
- 520
内容简介
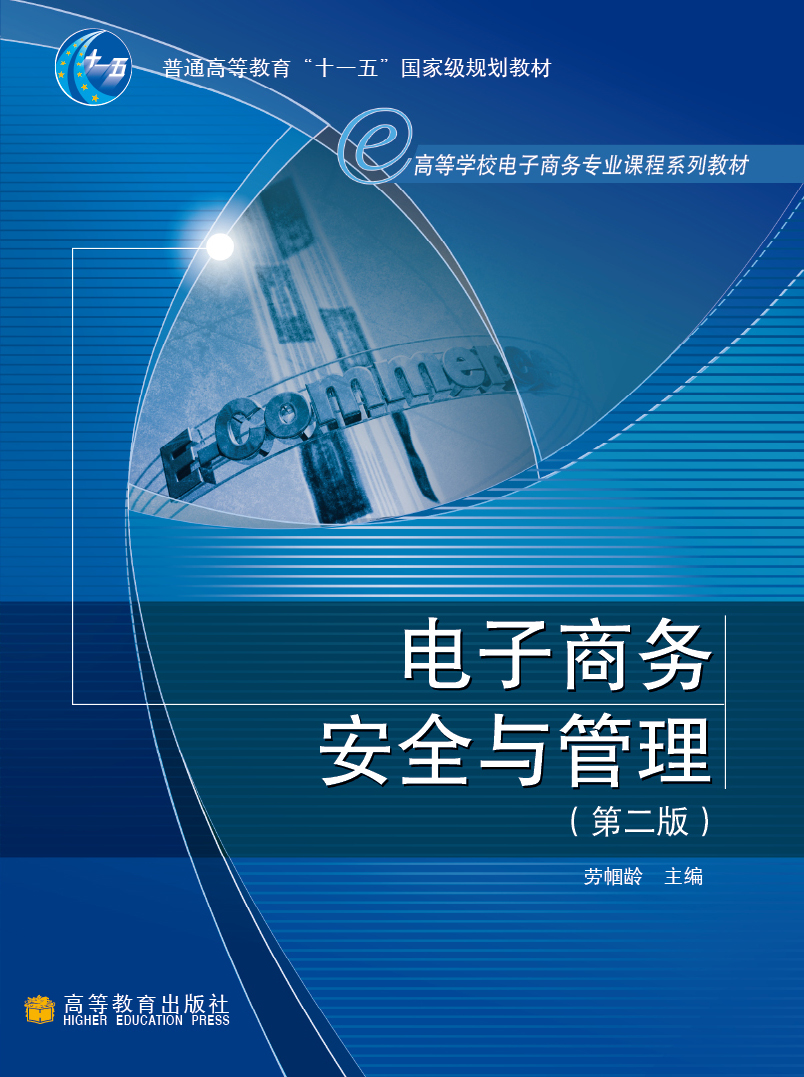
本书是普通高等教育“十一五”国家级规划教材,是高等学校电子商务专业课程系列教材之一。
电子商务的安全问题是困扰电子商务发展的一个大问题,但解决电子商务的安全问题只靠技术是不够的,必须将技术与管理相结合才能真正产生实效。
本书的宗旨是:让读者对电子商务的安全问题有一个清醒的认识,明确电子商务的安全需求和解决问题的思路;了解基本的信息安全技术、Internet安全技术,以及电子商务所采用的各种安全协议;明确数字证书的格式、内容,CA认证中心在保障电子商务安全中的作用,结合实际掌握数字证书的申请与使用方法;了解电子商务安全的政策与制度,电子商务安全风险管理的流程,以及电子商务诚信体系的建设。
目录
目录
前辅文
第1章 电子商务安全导论
1.1 电子商务面临的安全问题
1.1.1 安全问题的提出
1.1.2 电子商务涉及的安全问题
1.2 电子商务系统安全的构成
1.2.1 电子商务系统安全概述
1.2.2 系统实体安全
1.2.3 系统运行安全
1.2.4 信息安全
1.3 电子商务安全的需求
1.4 电子商务安全的保障
1.4.1 技术措施
1.4.2 管理措施
1.4.3 法律环境
本章小结
关键术语
思考题
案例及讨论
第2章 信息安全技术
2.1 信息安全概述
2.2 信息传输中的加密方式
2.2.1 几种常用的加密方式
2.2.2 加密方式的选择策略
2.3 对称加密与不对称加密
2.3.1 对称加密系统
2.3.2 不对称加密系统
2.3.3 两种加密方法的联合使用
2.4 数字签名技术
2.4.1 数字签名的基本原理
2.4.2 RSA数字签名
2.4.3 美国数字签名标准算法
2.4.4 椭圆曲线数字签名算法
2.4.5 特殊数字签名算法
2.5 密钥管理技术
2.5.1 密钥管理概述
2.5.2 RSA密钥传输
2.5.3 DiffieHellman密钥协议
2.5.4 公开密钥的分发
2.6 验证技术
2.6.1 基于口令的验证
2.6.2 验证协议
2.6.3 基于个人令牌的验证
2.6.4 基于生物统计特征的验证
2.6.5 基于地址的验证
2.6.6 数字时间戳验证
本章小结
关键术语
思考题
案例及讨论
第3章 Internet安全
3.1 Internet安全概述
3.1.1 网络层安全
3.1.2 应用层安全
3.1.3 系统安全
3.2 防火墙技术
3.2.1 防火墙的基本概念
3.2.2 防火墙的基本原理
3.2.3 防火墙的实现方式
3.3 VPN技术
3.3.1 VPN的基本功能
3.3.2 VPN的安全策略
3.4 网络入侵检测
3.4.1 网络入侵检测的原理
3.4.2 网络入侵检测的主要方法
3.5 IP协议安全
3.5.1 IP安全体系结构
3.5.2 认证头协议
3.5.3 分组加密协议
3.5.4 安全关联
3.5.5 密钥交换
3.5.6 IPsec的应用
3.6 电子商务应用安全协议
3.6.1 增强的私密电子邮件
3.6.2 安全多用途网际邮件扩充协议
3.6.3 安全超文本传输协议
3.6.4 安全套接层协议
3.6.5 安全电子交易协议
本章小结
关键术语
思考题
案例及讨论
第4章 数字证书
4.1 数字证书概述
4.1.1 数字证书简介
4.1.2 数字证书的分类
4.2 数字证书的格式
4.2.1 基本数字证书格式
4.2.2 X.509版本3数字证书格式
4.2.3 数字证书扩展标准
4.3 数字证书中公私密钥对的管理
4.3.1 密钥对的生成
4.3.2 私钥的保护
4.3.3 密钥对的更新
4.4 数字证书的申请与更新
4.4.1 数字证书管理机构的作用
4.4.2 数字证书的申请注册
4.4.3 数字证书的生成
4.4.4 数字证书的更新
4.5 数字证书的分发
4.5.1 利用数字签名分发数字证书
4.5.2 利用目录服务分发数字证书
4.6 数字证书的撤销
4.6.1 请求撤销数字证书
4.6.2 数字证书撤销表的格式
4.6.3 撤销数字证书的方法
4.6.4 X.509标准的数字证书撤销表
本章小结
关键术语
思考题
案例及讨论
第5章 公钥基础设施PKI
5.1 PKI概述
5.1.1 PKI简介
5.1.2 PKI的核心——CA
5.2 CA的结构
5.1.1 认证路径
5.2.2 树型层次结构
5.2.3 森林型层次结构
5.2.4 通用结构
5.3 CA的证书策略
5.3.1 证书策略CP与证书实施说明CPS
5.3.2 保证等级与证书等级
5.3.3 证书策略的内容
5.4 CP和CPS的主题内容
5.4.1 第一部分:介绍
5.4.2 第二部分:一般规定
5.4.3 第三部分:身份识别和身份验证
5.4.4 第四部分:操作要求
5.4.5 第五部分:物理、过程和人员的安全控制
5.4.6 第六部分:技术安全控制
5.4.7 第七部分:证书和证书撤销表
5.4.8 第八部分:规范管理
5.5 PKI中的不可否认机制
5.5.1 基本概念
5.5.2 三种不可否认机制
5.5.3 不可否认机制所涉及的活动
5.5.4 可信任的第三方的作用
5.5.5 不可否认机制的实施
5.6 几类不同的PKI
5.6.1 基于PEM的PKI
5.6.2 基于SET的PKI
5.6.3 VeriSign信任网络
本章小结
关键术语
思考题
案例及讨论
第6章 安全认证实例
6.1 数字认证服务概述
6.2 CA建设分析
6.2.1 国内外认证中心现状概要分析
6.2.2 国内认证中心建设分析
6.3 典型CA证书管理策略分析——以CFCA为例
6.3.1 CFCA简介
6.3.2 CFCA的结构
6.3.3 CFCA的功能
6.3.4 CFCA NonSET系统的技术优势
6.3.5 CFCA的安全保障
6.3.6 CFCA的证书策略
6.4 国内典型CA数字证书申请与使用——以SHECA为例
6.4.1 SHECA简介
6.4.2 SHECA的数字证书
6.4.3 SHECA数字证书的申请与使用
6.5 国外典型CA数字证书申请与使用——以VeriSign为例
6.5.1 VeriSign公司简介
6.5.2 VeriSign的数字证书
6.5.3 VeriSign数字证书的申请与使用
本章小结
关键术语
思考题
案例及讨论
第7章 电子商务安全管理
7.1 安全标准与组织
7.1.1 制定安全标准的组织
7.1.2 因特网标准与组织
7.1.3 我国的信息安全标准化工作
7.2 安全协调机构与政策
7.2.1 国际信息安全协调机构
7.2.2 我国的信息安全管理机构及原则
7.3 信息系统安全保护的相关规定
7.3.1 信息系统安全保护
7.3.2 国际联网管理
7.3.3 商用密码管理
7.3.4 计算机病毒防治
7.3.5 安全产品检测与销售
7.4 电子商务安全管理制度
7.4.1 信息安全管理制度的内涵
7.4.2 网络系统的日常维护制度
7.4.3 病毒防范制度
7.4.4 人员管理制度
7.4.5 保密制度
7.4.6 跟踪、审计、稽核制度
7.4.7 应急措施制度
7.5 电子商务安全的法律保障
7.5.1 国际电子商务立法现状
7.5.2 国内电子商务立法现状
7.5.3 国内与电子商务相关的法律法规政策
7.5.4 电子签名法律
本章小结
关键术语
思考题
案例及讨论
第8章 电子商务安全风险管理
8.1 电子商务安全风险管理的演进
8.1.1 电子商务安全管理的发展历程
8.1.2 电子商务安全风险管理的现状
8.2 电子商务安全风险管理流程
8.2.1 安全风险管理中的因素关系
8.2.2 风险识别分析
8.2.3 风险评估
8.2.4 风险控制与风险接受
8.2.5 监控与审计
8.3 电子商务安全风险管理的整体策略
8.3.1 安全风险管理策略应遵循的原则
8.3.2 策略的总体框架
本章小结
关键术语
思考题
案例及讨论
第9章 电子商务安全与诚信
9.1 诚信缺失与电子商务安全问题
9.1.1 诚信的概念
9.1.2 诚信问题和电子商务安全的关系
9.1.3 诚信缺失所引发的电子商务安全问题
9.1.4 电子商务交易中诚信缺失的原因
9.2 电子商务诚信体系的建设
9.2.1 培养全社会的诚信意识
9.2.2 诚信的制度保障和法制化建设
9.2.3 健全第三方认证机制
9.2.4 规范第三方服务商的责任和行为
9.3 我国电子商务诚信体系建设现状——以上海为例
9.3.1 上海市诚信电子商务发展现状
9.3.2 电子商务诚信体系的建设重点
9.3.3 上海电子商务诚信体系的现状
本章小结
关键术语
思考题
案例及讨论
第10章 综合案例分析
10.1 东航网上订票与支付系统
10.1.1 背景
10.1.2 安全需求
10.1.3 解决方案
10.1.4 思考与讨论
10.2 广东发展银行立体安全网络
10.2.1 背景
10.2.2 安全需求
10.2.3 解决方案
10.2.4 思考与讨论
10.3 电子政务之军转系统
10.3.1 背景
10.3.2 安全需求
10.3.3 解决方案
10.3.4 思考与讨论
附录 电子商务安全管理办法
附录一 中华人民共和国计算机信息系统安全保护条例
附录二 计算机信息系统安全保护等级划分准则
附录三 计算机信息系统安全专用产品检测和销售许可证管理办法
附录四 计算站场地安全要求
附录五 中华人民共和国计算机信息网络国际联网安全保护管理办法
附录六 互联网信息服务管理办法
附录七 金融机构计算机信息系统安全保护工作暂行规定
附录八 计算机病毒防治管理办法
附录九 上海市数字认证管理办法
附录十 中华人民共和国电子签名法
附录十一 电子认证服务密码管理办法
附录十二 电子认证服务管理办法
附录十三 互联网安全保护技术措施规定
附录十四 电子银行安全评估指引
参考文献
前辅文
第1章 电子商务安全导论
1.1 电子商务面临的安全问题
1.1.1 安全问题的提出
1.1.2 电子商务涉及的安全问题
1.2 电子商务系统安全的构成
1.2.1 电子商务系统安全概述
1.2.2 系统实体安全
1.2.3 系统运行安全
1.2.4 信息安全
1.3 电子商务安全的需求
1.4 电子商务安全的保障
1.4.1 技术措施
1.4.2 管理措施
1.4.3 法律环境
本章小结
关键术语
思考题
案例及讨论
第2章 信息安全技术
2.1 信息安全概述
2.2 信息传输中的加密方式
2.2.1 几种常用的加密方式
2.2.2 加密方式的选择策略
2.3 对称加密与不对称加密
2.3.1 对称加密系统
2.3.2 不对称加密系统
2.3.3 两种加密方法的联合使用
2.4 数字签名技术
2.4.1 数字签名的基本原理
2.4.2 RSA数字签名
2.4.3 美国数字签名标准算法
2.4.4 椭圆曲线数字签名算法
2.4.5 特殊数字签名算法
2.5 密钥管理技术
2.5.1 密钥管理概述
2.5.2 RSA密钥传输
2.5.3 DiffieHellman密钥协议
2.5.4 公开密钥的分发
2.6 验证技术
2.6.1 基于口令的验证
2.6.2 验证协议
2.6.3 基于个人令牌的验证
2.6.4 基于生物统计特征的验证
2.6.5 基于地址的验证
2.6.6 数字时间戳验证
本章小结
关键术语
思考题
案例及讨论
第3章 Internet安全
3.1 Internet安全概述
3.1.1 网络层安全
3.1.2 应用层安全
3.1.3 系统安全
3.2 防火墙技术
3.2.1 防火墙的基本概念
3.2.2 防火墙的基本原理
3.2.3 防火墙的实现方式
3.3 VPN技术
3.3.1 VPN的基本功能
3.3.2 VPN的安全策略
3.4 网络入侵检测
3.4.1 网络入侵检测的原理
3.4.2 网络入侵检测的主要方法
3.5 IP协议安全
3.5.1 IP安全体系结构
3.5.2 认证头协议
3.5.3 分组加密协议
3.5.4 安全关联
3.5.5 密钥交换
3.5.6 IPsec的应用
3.6 电子商务应用安全协议
3.6.1 增强的私密电子邮件
3.6.2 安全多用途网际邮件扩充协议
3.6.3 安全超文本传输协议
3.6.4 安全套接层协议
3.6.5 安全电子交易协议
本章小结
关键术语
思考题
案例及讨论
第4章 数字证书
4.1 数字证书概述
4.1.1 数字证书简介
4.1.2 数字证书的分类
4.2 数字证书的格式
4.2.1 基本数字证书格式
4.2.2 X.509版本3数字证书格式
4.2.3 数字证书扩展标准
4.3 数字证书中公私密钥对的管理
4.3.1 密钥对的生成
4.3.2 私钥的保护
4.3.3 密钥对的更新
4.4 数字证书的申请与更新
4.4.1 数字证书管理机构的作用
4.4.2 数字证书的申请注册
4.4.3 数字证书的生成
4.4.4 数字证书的更新
4.5 数字证书的分发
4.5.1 利用数字签名分发数字证书
4.5.2 利用目录服务分发数字证书
4.6 数字证书的撤销
4.6.1 请求撤销数字证书
4.6.2 数字证书撤销表的格式
4.6.3 撤销数字证书的方法
4.6.4 X.509标准的数字证书撤销表
本章小结
关键术语
思考题
案例及讨论
第5章 公钥基础设施PKI
5.1 PKI概述
5.1.1 PKI简介
5.1.2 PKI的核心——CA
5.2 CA的结构
5.1.1 认证路径
5.2.2 树型层次结构
5.2.3 森林型层次结构
5.2.4 通用结构
5.3 CA的证书策略
5.3.1 证书策略CP与证书实施说明CPS
5.3.2 保证等级与证书等级
5.3.3 证书策略的内容
5.4 CP和CPS的主题内容
5.4.1 第一部分:介绍
5.4.2 第二部分:一般规定
5.4.3 第三部分:身份识别和身份验证
5.4.4 第四部分:操作要求
5.4.5 第五部分:物理、过程和人员的安全控制
5.4.6 第六部分:技术安全控制
5.4.7 第七部分:证书和证书撤销表
5.4.8 第八部分:规范管理
5.5 PKI中的不可否认机制
5.5.1 基本概念
5.5.2 三种不可否认机制
5.5.3 不可否认机制所涉及的活动
5.5.4 可信任的第三方的作用
5.5.5 不可否认机制的实施
5.6 几类不同的PKI
5.6.1 基于PEM的PKI
5.6.2 基于SET的PKI
5.6.3 VeriSign信任网络
本章小结
关键术语
思考题
案例及讨论
第6章 安全认证实例
6.1 数字认证服务概述
6.2 CA建设分析
6.2.1 国内外认证中心现状概要分析
6.2.2 国内认证中心建设分析
6.3 典型CA证书管理策略分析——以CFCA为例
6.3.1 CFCA简介
6.3.2 CFCA的结构
6.3.3 CFCA的功能
6.3.4 CFCA NonSET系统的技术优势
6.3.5 CFCA的安全保障
6.3.6 CFCA的证书策略
6.4 国内典型CA数字证书申请与使用——以SHECA为例
6.4.1 SHECA简介
6.4.2 SHECA的数字证书
6.4.3 SHECA数字证书的申请与使用
6.5 国外典型CA数字证书申请与使用——以VeriSign为例
6.5.1 VeriSign公司简介
6.5.2 VeriSign的数字证书
6.5.3 VeriSign数字证书的申请与使用
本章小结
关键术语
思考题
案例及讨论
第7章 电子商务安全管理
7.1 安全标准与组织
7.1.1 制定安全标准的组织
7.1.2 因特网标准与组织
7.1.3 我国的信息安全标准化工作
7.2 安全协调机构与政策
7.2.1 国际信息安全协调机构
7.2.2 我国的信息安全管理机构及原则
7.3 信息系统安全保护的相关规定
7.3.1 信息系统安全保护
7.3.2 国际联网管理
7.3.3 商用密码管理
7.3.4 计算机病毒防治
7.3.5 安全产品检测与销售
7.4 电子商务安全管理制度
7.4.1 信息安全管理制度的内涵
7.4.2 网络系统的日常维护制度
7.4.3 病毒防范制度
7.4.4 人员管理制度
7.4.5 保密制度
7.4.6 跟踪、审计、稽核制度
7.4.7 应急措施制度
7.5 电子商务安全的法律保障
7.5.1 国际电子商务立法现状
7.5.2 国内电子商务立法现状
7.5.3 国内与电子商务相关的法律法规政策
7.5.4 电子签名法律
本章小结
关键术语
思考题
案例及讨论
第8章 电子商务安全风险管理
8.1 电子商务安全风险管理的演进
8.1.1 电子商务安全管理的发展历程
8.1.2 电子商务安全风险管理的现状
8.2 电子商务安全风险管理流程
8.2.1 安全风险管理中的因素关系
8.2.2 风险识别分析
8.2.3 风险评估
8.2.4 风险控制与风险接受
8.2.5 监控与审计
8.3 电子商务安全风险管理的整体策略
8.3.1 安全风险管理策略应遵循的原则
8.3.2 策略的总体框架
本章小结
关键术语
思考题
案例及讨论
第9章 电子商务安全与诚信
9.1 诚信缺失与电子商务安全问题
9.1.1 诚信的概念
9.1.2 诚信问题和电子商务安全的关系
9.1.3 诚信缺失所引发的电子商务安全问题
9.1.4 电子商务交易中诚信缺失的原因
9.2 电子商务诚信体系的建设
9.2.1 培养全社会的诚信意识
9.2.2 诚信的制度保障和法制化建设
9.2.3 健全第三方认证机制
9.2.4 规范第三方服务商的责任和行为
9.3 我国电子商务诚信体系建设现状——以上海为例
9.3.1 上海市诚信电子商务发展现状
9.3.2 电子商务诚信体系的建设重点
9.3.3 上海电子商务诚信体系的现状
本章小结
关键术语
思考题
案例及讨论
第10章 综合案例分析
10.1 东航网上订票与支付系统
10.1.1 背景
10.1.2 安全需求
10.1.3 解决方案
10.1.4 思考与讨论
10.2 广东发展银行立体安全网络
10.2.1 背景
10.2.2 安全需求
10.2.3 解决方案
10.2.4 思考与讨论
10.3 电子政务之军转系统
10.3.1 背景
10.3.2 安全需求
10.3.3 解决方案
10.3.4 思考与讨论
附录 电子商务安全管理办法
附录一 中华人民共和国计算机信息系统安全保护条例
附录二 计算机信息系统安全保护等级划分准则
附录三 计算机信息系统安全专用产品检测和销售许可证管理办法
附录四 计算站场地安全要求
附录五 中华人民共和国计算机信息网络国际联网安全保护管理办法
附录六 互联网信息服务管理办法
附录七 金融机构计算机信息系统安全保护工作暂行规定
附录八 计算机病毒防治管理办法
附录九 上海市数字认证管理办法
附录十 中华人民共和国电子签名法
附录十一 电子认证服务密码管理办法
附录十二 电子认证服务管理办法
附录十三 互联网安全保护技术措施规定
附录十四 电子银行安全评估指引
参考文献
前辅文
第1章 电子商务安全导论
1.1 电子商务面临的安全问题
1.1.1 安全问题的提出
1.1.2 电子商务涉及的安全问题
1.2 电子商务系统安全的构成
1.2.1 电子商务系统安全概述
1.2.2 系统实体安全
1.2.3 系统运行安全
1.2.4 信息安全
1.3 电子商务安全的需求
1.4 电子商务安全的保障
1.4.1 技术措施
1.4.2 管理措施
1.4.3 法律环境
本章小结
关键术语
思考题
案例及讨论
第2章 信息安全技术
2.1 信息安全概述
2.2 信息传输中的加密方式
2.2.1 几种常用的加密方式
2.2.2 加密方式的选择策略
2.3 对称加密与不对称加密
2.3.1 对称加密系统
2.3.2 不对称加密系统
2.3.3 两种加密方法的联合使用
2.4 数字签名技术
2.4.1 数字签名的基本原理
2.4.2 RSA数字签名
2.4.3 美国数字签名标准算法
2.4.4 椭圆曲线数字签名算法
2.4.5 特殊数字签名算法
2.5 密钥管理技术
2.5.1 密钥管理概述
2.5.2 RSA密钥传输
2.5.3 DiffieHellman密钥协议
2.5.4 公开密钥的分发
2.6 验证技术
2.6.1 基于口令的验证
2.6.2 验证协议
2.6.3 基于个人令牌的验证
2.6.4 基于生物统计特征的验证
2.6.5 基于地址的验证
2.6.6 数字时间戳验证
本章小结
关键术语
思考题
案例及讨论
第3章 Internet安全
3.1 Internet安全概述
3.1.1 网络层安全
3.1.2 应用层安全
3.1.3 系统安全
3.2 防火墙技术
3.2.1 防火墙的基本概念
3.2.2 防火墙的基本原理
3.2.3 防火墙的实现方式
3.3 VPN技术
3.3.1 VPN的基本功能
3.3.2 VPN的安全策略
3.4 网络入侵检测
3.4.1 网络入侵检测的原理
3.4.2 网络入侵检测的主要方法
3.5 IP协议安全
3.5.1 IP安全体系结构
3.5.2 认证头协议
3.5.3 分组加密协议
3.5.4 安全关联
3.5.5 密钥交换
3.5.6 IPsec的应用
3.6 电子商务应用安全协议
3.6.1 增强的私密电子邮件
3.6.2 安全多用途网际邮件扩充协议
3.6.3 安全超文本传输协议
3.6.4 安全套接层协议
3.6.5 安全电子交易协议
本章小结
关键术语
思考题
案例及讨论
第4章 数字证书
4.1 数字证书概述
4.1.1 数字证书简介
4.1.2 数字证书的分类
4.2 数字证书的格式
4.2.1 基本数字证书格式
4.2.2 X.509版本3数字证书格式
4.2.3 数字证书扩展标准
4.3 数字证书中公私密钥对的管理
4.3.1 密钥对的生成
4.3.2 私钥的保护
4.3.3 密钥对的更新
4.4 数字证书的申请与更新
4.4.1 数字证书管理机构的作用
4.4.2 数字证书的申请注册
4.4.3 数字证书的生成
4.4.4 数字证书的更新
4.5 数字证书的分发
4.5.1 利用数字签名分发数字证书
4.5.2 利用目录服务分发数字证书
4.6 数字证书的撤销
4.6.1 请求撤销数字证书
4.6.2 数字证书撤销表的格式
4.6.3 撤销数字证书的方法
4.6.4 X.509标准的数字证书撤销表
本章小结
关键术语
思考题
案例及讨论
第5章 公钥基础设施PKI
5.1 PKI概述
5.1.1 PKI简介
5.1.2 PKI的核心——CA
5.2 CA的结构
5.1.1 认证路径
5.2.2 树型层次结构
5.2.3 森林型层次结构
5.2.4 通用结构
5.3 CA的证书策略
5.3.1 证书策略CP与证书实施说明CPS
5.3.2 保证等级与证书等级
5.3.3 证书策略的内容
5.4 CP和CPS的主题内容
5.4.1 第一部分:介绍
5.4.2 第二部分:一般规定
5.4.3 第三部分:身份识别和身份验证
5.4.4 第四部分:操作要求
5.4.5 第五部分:物理、过程和人员的安全控制
5.4.6 第六部分:技术安全控制
5.4.7 第七部分:证书和证书撤销表
5.4.8 第八部分:规范管理
5.5 PKI中的不可否认机制
5.5.1 基本概念
5.5.2 三种不可否认机制
5.5.3 不可否认机制所涉及的活动
5.5.4 可信任的第三方的作用
5.5.5 不可否认机制的实施
5.6 几类不同的PKI
5.6.1 基于PEM的PKI
5.6.2 基于SET的PKI
5.6.3 VeriSign信任网络
本章小结
关键术语
思考题
案例及讨论
第6章 安全认证实例
6.1 数字认证服务概述
6.2 CA建设分析
6.2.1 国内外认证中心现状概要分析
6.2.2 国内认证中心建设分析
6.3 典型CA证书管理策略分析——以CFCA为例
6.3.1 CFCA简介
6.3.2 CFCA的结构
6.3.3 CFCA的功能
6.3.4 CFCA NonSET系统的技术优势
6.3.5 CFCA的安全保障
6.3.6 CFCA的证书策略
6.4 国内典型CA数字证书申请与使用——以SHECA为例
6.4.1 SHECA简介
6.4.2 SHECA的数字证书
6.4.3 SHECA数字证书的申请与使用
6.5 国外典型CA数字证书申请与使用——以VeriSign为例
6.5.1 VeriSign公司简介
6.5.2 VeriSign的数字证书
6.5.3 VeriSign数字证书的申请与使用
本章小结
关键术语
思考题
案例及讨论
第7章 电子商务安全管理
7.1 安全标准与组织
7.1.1 制定安全标准的组织
7.1.2 因特网标准与组织
7.1.3 我国的信息安全标准化工作
7.2 安全协调机构与政策
7.2.1 国际信息安全协调机构
7.2.2 我国的信息安全管理机构及原则
7.3 信息系统安全保护的相关规定
7.3.1 信息系统安全保护
7.3.2 国际联网管理
7.3.3 商用密码管理
7.3.4 计算机病毒防治
7.3.5 安全产品检测与销售
7.4 电子商务安全管理制度
7.4.1 信息安全管理制度的内涵
7.4.2 网络系统的日常维护制度
7.4.3 病毒防范制度
7.4.4 人员管理制度
7.4.5 保密制度
7.4.6 跟踪、审计、稽核制度
7.4.7 应急措施制度
7.5 电子商务安全的法律保障
7.5.1 国际电子商务立法现状
7.5.2 国内电子商务立法现状
7.5.3 国内与电子商务相关的法律法规政策
7.5.4 电子签名法律
本章小结
关键术语
思考题
案例及讨论
第8章 电子商务安全风险管理
8.1 电子商务安全风险管理的演进
8.1.1 电子商务安全管理的发展历程
8.1.2 电子商务安全风险管理的现状
8.2 电子商务安全风险管理流程
8.2.1 安全风险管理中的因素关系
8.2.2 风险识别分析
8.2.3 风险评估
8.2.4 风险控制与风险接受
8.2.5 监控与审计
8.3 电子商务安全风险管理的整体策略
8.3.1 安全风险管理策略应遵循的原则
8.3.2 策略的总体框架
本章小结
关键术语
思考题
案例及讨论
第9章 电子商务安全与诚信
9.1 诚信缺失与电子商务安全问题
9.1.1 诚信的概念
9.1.2 诚信问题和电子商务安全的关系
9.1.3 诚信缺失所引发的电子商务安全问题
9.1.4 电子商务交易中诚信缺失的原因
9.2 电子商务诚信体系的建设
9.2.1 培养全社会的诚信意识
9.2.2 诚信的制度保障和法制化建设
9.2.3 健全第三方认证机制
9.2.4 规范第三方服务商的责任和行为
9.3 我国电子商务诚信体系建设现状——以上海为例
9.3.1 上海市诚信电子商务发展现状
9.3.2 电子商务诚信体系的建设重点
9.3.3 上海电子商务诚信体系的现状
本章小结
关键术语
思考题
案例及讨论
第10章 综合案例分析
10.1 东航网上订票与支付系统
10.1.1 背景
10.1.2 安全需求
10.1.3 解决方案
10.1.4 思考与讨论
10.2 广东发展银行立体安全网络
10.2.1 背景
10.2.2 安全需求
10.2.3 解决方案
10.2.4 思考与讨论
10.3 电子政务之军转系统
10.3.1 背景
10.3.2 安全需求
10.3.3 解决方案
10.3.4 思考与讨论
附录 电子商务安全管理办法
附录一 中华人民共和国计算机信息系统安全保护条例
附录二 计算机信息系统安全保护等级划分准则
附录三 计算机信息系统安全专用产品检测和销售许可证管理办法
附录四 计算站场地安全要求
附录五 中华人民共和国计算机信息网络国际联网安全保护管理办法
附录六 互联网信息服务管理办法
附录七 金融机构计算机信息系统安全保护工作暂行规定
附录八 计算机病毒防治管理办法
附录九 上海市数字认证管理办法
附录十 中华人民共和国电子签名法
附录十一 电子认证服务密码管理办法
附录十二 电子认证服务管理办法
附录十三 互联网安全保护技术措施规定
附录十四 电子银行安全评估指引
参考文献
前辅文
第1章 电子商务安全导论
1.1 电子商务面临的安全问题
1.1.1 安全问题的提出
1.1.2 电子商务涉及的安全问题
1.2 电子商务系统安全的构成
1.2.1 电子商务系统安全概述
1.2.2 系统实体安全
1.2.3 系统运行安全
1.2.4 信息安全
1.3 电子商务安全的需求
1.4 电子商务安全的保障
1.4.1 技术措施
1.4.2 管理措施
1.4.3 法律环境
本章小结
关键术语
思考题
案例及讨论
第2章 信息安全技术
2.1 信息安全概述
2.2 信息传输中的加密方式
2.2.1 几种常用的加密方式
2.2.2 加密方式的选择策略
2.3 对称加密与不对称加密
2.3.1 对称加密系统
2.3.2 不对称加密系统
2.3.3 两种加密方法的联合使用
2.4 数字签名技术
2.4.1 数字签名的基本原理
2.4.2 RSA数字签名
2.4.3 美国数字签名标准算法
2.4.4 椭圆曲线数字签名算法
2.4.5 特殊数字签名算法
2.5 密钥管理技术
2.5.1 密钥管理概述
2.5.2 RSA密钥传输
2.5.3 DiffieHellman密钥协议
2.5.4 公开密钥的分发
2.6 验证技术
2.6.1 基于口令的验证
2.6.2 验证协议
2.6.3 基于个人令牌的验证
2.6.4 基于生物统计特征的验证
2.6.5 基于地址的验证
2.6.6 数字时间戳验证
本章小结
关键术语
思考题
案例及讨论
第3章 Internet安全
3.1 Internet安全概述
3.1.1 网络层安全
3.1.2 应用层安全
3.1.3 系统安全
3.2 防火墙技术
3.2.1 防火墙的基本概念
3.2.2 防火墙的基本原理
3.2.3 防火墙的实现方式
3.3 VPN技术
3.3.1 VPN的基本功能
3.3.2 VPN的安全策略
3.4 网络入侵检测
3.4.1 网络入侵检测的原理
3.4.2 网络入侵检测的主要方法
3.5 IP协议安全
3.5.1 IP安全体系结构
3.5.2 认证头协议
3.5.3 分组加密协议
3.5.4 安全关联
3.5.5 密钥交换
3.5.6 IPsec的应用
3.6 电子商务应用安全协议
3.6.1 增强的私密电子邮件
3.6.2 安全多用途网际邮件扩充协议
3.6.3 安全超文本传输协议
3.6.4 安全套接层协议
3.6.5 安全电子交易协议
本章小结
关键术语
思考题
案例及讨论
第4章 数字证书
4.1 数字证书概述
4.1.1 数字证书简介
4.1.2 数字证书的分类
4.2 数字证书的格式
4.2.1 基本数字证书格式
4.2.2 X.509版本3数字证书格式
4.2.3 数字证书扩展标准
4.3 数字证书中公私密钥对的管理
4.3.1 密钥对的生成
4.3.2 私钥的保护
4.3.3 密钥对的更新
4.4 数字证书的申请与更新
4.4.1 数字证书管理机构的作用
4.4.2 数字证书的申请注册
4.4.3 数字证书的生成
4.4.4 数字证书的更新
4.5 数字证书的分发
4.5.1 利用数字签名分发数字证书
4.5.2 利用目录服务分发数字证书
4.6 数字证书的撤销
4.6.1 请求撤销数字证书
4.6.2 数字证书撤销表的格式
4.6.3 撤销数字证书的方法
4.6.4 X.509标准的数字证书撤销表
本章小结
关键术语
思考题
案例及讨论
第5章 公钥基础设施PKI
5.1 PKI概述
5.1.1 PKI简介
5.1.2 PKI的核心——CA
5.2 CA的结构
5.1.1 认证路径
5.2.2 树型层次结构
5.2.3 森林型层次结构
5.2.4 通用结构
5.3 CA的证书策略
5.3.1 证书策略CP与证书实施说明CPS
5.3.2 保证等级与证书等级
5.3.3 证书策略的内容
5.4 CP和CPS的主题内容
5.4.1 第一部分:介绍
5.4.2 第二部分:一般规定
5.4.3 第三部分:身份识别和身份验证
5.4.4 第四部分:操作要求
5.4.5 第五部分:物理、过程和人员的安全控制
5.4.6 第六部分:技术安全控制
5.4.7 第七部分:证书和证书撤销表
5.4.8 第八部分:规范管理
5.5 PKI中的不可否认机制
5.5.1 基本概念
5.5.2 三种不可否认机制
5.5.3 不可否认机制所涉及的活动
5.5.4 可信任的第三方的作用
5.5.5 不可否认机制的实施
5.6 几类不同的PKI
5.6.1 基于PEM的PKI
5.6.2 基于SET的PKI
5.6.3 VeriSign信任网络
本章小结
关键术语
思考题
案例及讨论
第6章 安全认证实例
6.1 数字认证服务概述
6.2 CA建设分析
6.2.1 国内外认证中心现状概要分析
6.2.2 国内认证中心建设分析
6.3 典型CA证书管理策略分析——以CFCA为例
6.3.1 CFCA简介
6.3.2 CFCA的结构
6.3.3 CFCA的功能
6.3.4 CFCA NonSET系统的技术优势
6.3.5 CFCA的安全保障
6.3.6 CFCA的证书策略
6.4 国内典型CA数字证书申请与使用——以SHECA为例
6.4.1 SHECA简介
6.4.2 SHECA的数字证书
6.4.3 SHECA数字证书的申请与使用
6.5 国外典型CA数字证书申请与使用——以VeriSign为例
6.5.1 VeriSign公司简介
6.5.2 VeriSign的数字证书
6.5.3 VeriSign数字证书的申请与使用
本章小结
关键术语
思考题
案例及讨论
第7章 电子商务安全管理
7.1 安全标准与组织
7.1.1 制定安全标准的组织
7.1.2 因特网标准与组织
7.1.3 我国的信息安全标准化工作
7.2 安全协调机构与政策
7.2.1 国际信息安全协调机构
7.2.2 我国的信息安全管理机构及原则
7.3 信息系统安全保护的相关规定
7.3.1 信息系统安全保护
7.3.2 国际联网管理
7.3.3 商用密码管理
7.3.4 计算机病毒防治
7.3.5 安全产品检测与销售
7.4 电子商务安全管理制度
7.4.1 信息安全管理制度的内涵
7.4.2 网络系统的日常维护制度
7.4.3 病毒防范制度
7.4.4 人员管理制度
7.4.5 保密制度
7.4.6 跟踪、审计、稽核制度
7.4.7 应急措施制度
7.5 电子商务安全的法律保障
7.5.1 国际电子商务立法现状
7.5.2 国内电子商务立法现状
7.5.3 国内与电子商务相关的法律法规政策
7.5.4 电子签名法律
本章小结
关键术语
思考题
案例及讨论
第8章 电子商务安全风险管理
8.1 电子商务安全风险管理的演进
8.1.1 电子商务安全管理的发展历程
8.1.2 电子商务安全风险管理的现状
8.2 电子商务安全风险管理流程
8.2.1 安全风险管理中的因素关系
8.2.2 风险识别分析
8.2.3 风险评估
8.2.4 风险控制与风险接受
8.2.5 监控与审计
8.3 电子商务安全风险管理的整体策略
8.3.1 安全风险管理策略应遵循的原则
8.3.2 策略的总体框架
本章小结
关键术语
思考题
案例及讨论
第9章 电子商务安全与诚信
9.1 诚信缺失与电子商务安全问题
9.1.1 诚信的概念
9.1.2 诚信问题和电子商务安全的关系
9.1.3 诚信缺失所引发的电子商务安全问题
9.1.4 电子商务交易中诚信缺失的原因
9.2 电子商务诚信体系的建设
9.2.1 培养全社会的诚信意识
9.2.2 诚信的制度保障和法制化建设
9.2.3 健全第三方认证机制
9.2.4 规范第三方服务商的责任和行为
9.3 我国电子商务诚信体系建设现状——以上海为例
9.3.1 上海市诚信电子商务发展现状
9.3.2 电子商务诚信体系的建设重点
9.3.3 上海电子商务诚信体系的现状
本章小结
关键术语
思考题
案例及讨论
第10章 综合案例分析
10.1 东航网上订票与支付系统
10.1.1 背景
10.1.2 安全需求
10.1.3 解决方案
10.1.4 思考与讨论
10.2 广东发展银行立体安全网络
10.2.1 背景
10.2.2 安全需求
10.2.3 解决方案
10.2.4 思考与讨论
10.3 电子政务之军转系统
10.3.1 背景
10.3.2 安全需求
10.3.3 解决方案
10.3.4 思考与讨论
附录 电子商务安全管理办法
附录一 中华人民共和国计算机信息系统安全保护条例
附录二 计算机信息系统安全保护等级划分准则
附录三 计算机信息系统安全专用产品检测和销售许可证管理办法
附录四 计算站场地安全要求
附录五 中华人民共和国计算机信息网络国际联网安全保护管理办法
附录六 互联网信息服务管理办法
附录七 金融机构计算机信息系统安全保护工作暂行规定
附录八 计算机病毒防治管理办法
附录九 上海市数字认证管理办法
附录十 中华人民共和国电子签名法
附录十一 电子认证服务密码管理办法
附录十二 电子认证服务管理办法
附录十三 互联网安全保护技术措施规定
附录十四 电子银行安全评估指引
参考文献
